

Em pleno apogeu da era digital muitos problemas e dúvidas se levantam acerca da proteção de dados. Deste 2018, nunca houve tantos processos de averiguações instaurados pela Comissão Nacional de Proteção de Dados (CNPD) por violação de dados e incumprimento do RGPD (Regulamento Geral sobre Proteção de Dados) como em 2023.
RGPD defende a privacidade e segurança dos dados pessoais
A melhor e mais completa proteção de dados pessoais tem merecido a máxima atenção por parte das entidades reguladoras até porque, cada vez mais, há uma maior exposição dos mesmos, muitos deles pela via digital.
Tendo em consideração esta realidade, a União Europeia criou o RGPD a 27 de abril de 2016, a legislação mais rigorosa do mundo em matéria de privacidade e segurança, em vigor desde o dia 25 de maio 2018 em todos os países membros da UE.
O RGPD em matéria de proteção de dados prevê o consentimento para transmissão de dados a terceiros (obrigatório e claro); a proteção de dados sensíveis de pessoas falecidas; a autorização do tratamento de dados por parte dos menores; e as limitações nos sistemas de videovigilância.
Já em 1995 existiam alguns princípios relativos à proteção de dados, mas só com o RGPD foram estipulados os direitos das pessoas singulares e estabelecidas as obrigações dos responsáveis pelo tratamento dos mesmos.
‘Spam’ e sistemas de videovigilância são os maiores incumprimentos em proteção de dados
Hoje existe, sem dúvida, uma maior consciencialização das pessoas para esta temática, porém, no mesmo sentido, converge a exposição dos dados.
Segundo dados do JN*, em 2023 foram abertos 1818 processos de averiguação pela Comissão Nacional de Proteção de Dados (CNPD) que resultaram em coimas por violação do RGPD no valor de 559 950€.
O spam, ou seja, as comunicações eletrónicas não solicitadas por telefone, email ou mensagens, e os sistemas de videovigilância estão no topo desta listagem.
Apesar de tudo, é de notar uma maior sensibilidade e consciência dos cidadãos para com os seus dados pessoais e, por conseguinte, uma maior necessidade de os defender perante a digitalização dos serviços.
Em que consiste o RGPD?
O RGPD estabelece os direitos fundamentais das pessoas na era digital, as obrigações dos responsáveis pelo tratamento de dados, os métodos para garantir o cumprimento e as sanções aplicáveis aos infratores.
Deste modo o regulamento pode ser sintetizado em 8 pilares:
- Tratamento de dados sujeito a consentimento.
- Uso restrito do tratamento automatizado de dados para a tomada de decisões, como a “obtenção de perfis”
- Direito a retificar e eliminar dados, incluindo o “direito a ser esquecido” para dados recolhidos durante a infância.
- Direito de notificação para dados comprometidos.
- Mais e melhor informação sobre o tratamento de dados.
- Direito a transferir dados de um prestador de serviços para outro.
- Acesso mais fácil aos dados pessoais.
- Salvaguardas mais rigorosas na transferência de dados pessoais fora da União Europeia.
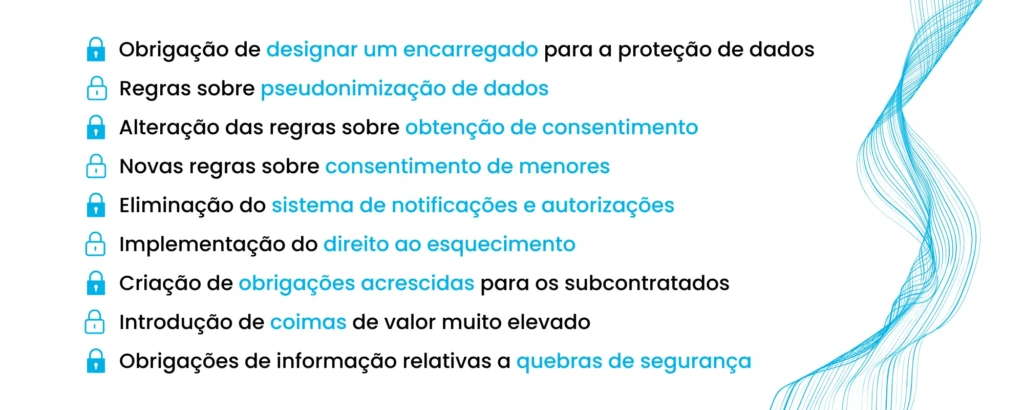
Implicações do RGPD para as empresas
O RGPD é aplicável a todas as empresas que façam tratamento de dados pessoais, independentemente da sua dimensão ou setor de atividade. As organizações com menos de 250 trabalhadores têm particularidades relativamente à obrigação de conservação do registo das atividades de tratamento de dados.
É por isso que a legislação contempla as obrigações gerais dos responsáveis pelo tratamento de dados já que têm obrigações a cumprir, nomeadamente a aplicação de medidas de segurança adequadas.
Para uma infração provável, na maioria dos casos é emitida uma advertência;
Para uma infração – podem ser empregues sanções, muitas delas pesadas:
• repreensão (e/ou coima monetária);
• proibição temporária ou definitiva do tratamento (e/ou coima monetária);
• coima máxima de 20 milhões de euros ou 4% do volume de negócios total anual da empresa a nível mundial.
Por vezes, pode ser obrigatória a nomeação de um encarregado de proteção de dados (EPD) para as autoridades públicas e as empresas que desempenhem certas operações de tratamento de dados pessoais que sejam considerados sensíveis ou de grande escala. A este cabe comunicar a violação de dados pessoais (artigo 33º).
A falta de designação de encarregados de proteção de dados e falta de comunicação à Comissão Nacional de Proteção de dados (CNPD) destes profissionais designados ou por ausência de publicação dos contactos destes profissionais para conhecimento dos consumidores é outra infração recorrente, segundo a mesma notícia do JN.
Qualquer violação de dados pessoais deve ser documentada, compreendendo todos os factos relacionados com a violação, os efeitos que causou e as medidas de mitigação tomadas.
Note que o RGPD apenas diz respeito a dados relativos a pessoas singulares. No entanto, as informações respeitantes a empresas unipessoais podem constituir dados pessoais caso permitam a identificação de uma pessoa singular, logo alvo de proteção de dados.
No entanto, as regras também se aplicam a todos os dados pessoais relacionados com pessoas singulares no âmbito de uma atividade profissional, como os trabalhadores de uma empresa/organização, incluindo endereços de correio eletrónico profissionais com nome ou os números de telefone profissionais dos trabalhadores.
Proteção de dados: o ouro do século XXI
Como pôde ver o RGPD é uma matéria alvo de grande complexidade e ainda não é um dado adquirido. Assim, deve manter-se informado e não fazer parte do lote dos incumpridores. Os seus dados pessoais são valiosos!
Cada vez mais ganha relevância o direito fundamental à proteção de dados pessoais, diretamente relacionado com os outros direitos fundamentais.


